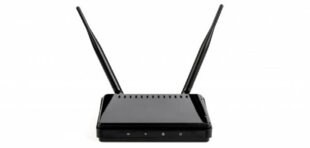
تخوض ملايين أجهزة الراوتر حول العالم مواجهة حرجاً أمنياً جراء ثغرة قديمة تُعرف باسم "WPSplinter"، تعود جذورها إلى نحو 16 عاماً في المكونات البرمجية لشركة "برودكوم" الخاصة بتقنية الإعداد المحمي (WPS).
وتتيح هذه الثغرة للمخترقين السيطرة الكاملة على الأجهزة عن بُعد نتيجة أخطاء في معالجة الذاكرة، دون أن يقتصر خطرها على أجهزة العلامات التجارية الشهيرة مثل أسوس وTP-Link وNetgear وسيسكو فحسب، بل يمتد أيضاً لكون تعطيل تقنية WPS من الإعدادات غير كافٍ للحماية. وفي ظل غياب حل برمجي موحد وتوزّع المسؤولية بين الشركات المصنعة، يبقى الإجراء الأهم المتاح للمستخدمين هو التواصل المباشر مع الدعم الفني لشركاتهم، وتزويدهم بطراز الجهاز وسنة تصنيعه للتحقق من وجود تحديثات أمنية مخصصة.